Fresh Exclusive: «ពី “Friend” ទៅ “Killer”៖ ACU បំបែកល្បិចកល Online Scam នៅកម្ពុជា—តើមានអ្វីខ្លះ?» (Video inside)
30-09-2026 17:25
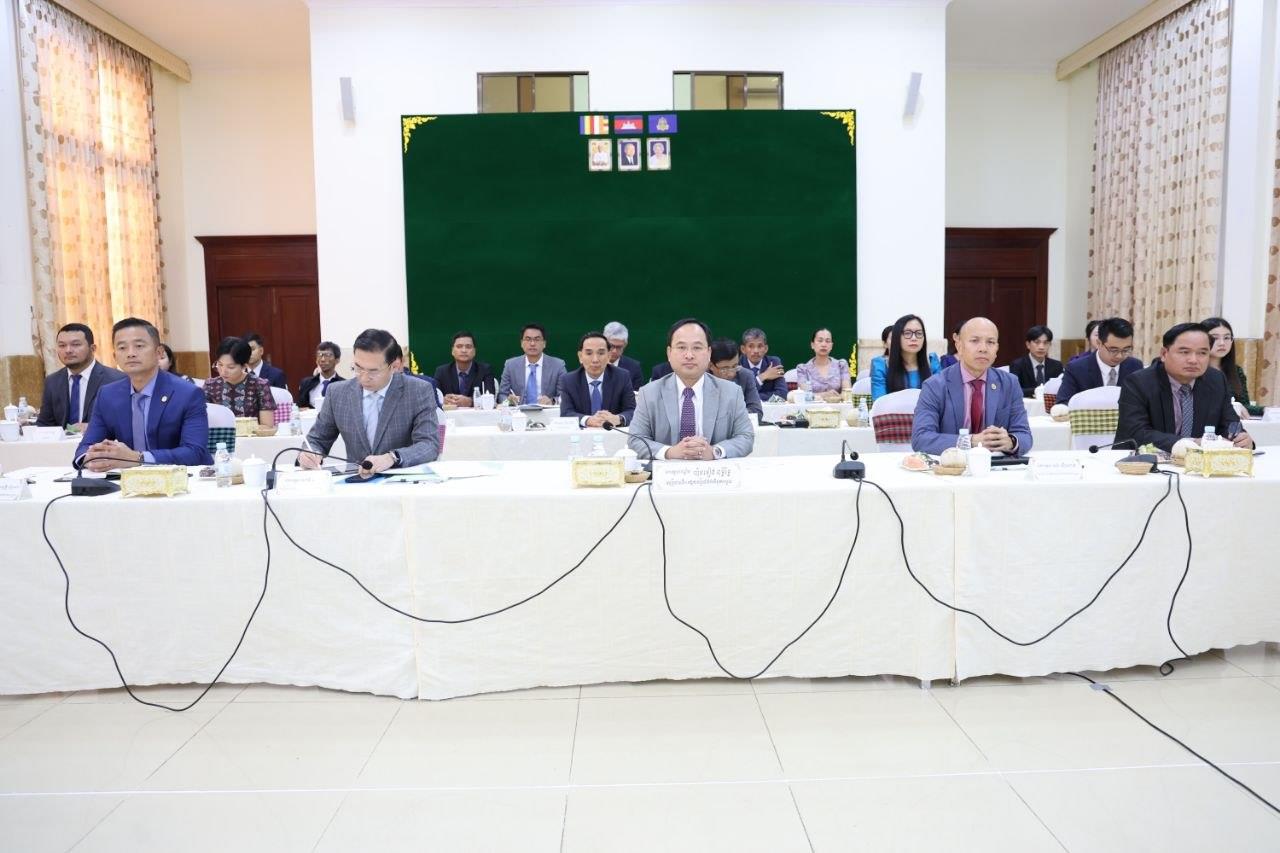
(ភ្នំពេញ)៖ អង្គភាពប្រឆាំងអំពើពុករលួយ (ACU) បានបំបែករចនាសម្ព័ន្ធ និងល្បិចរបស់ក្រុម Online Scam ចាប់ពីក្រុមស្វែងរកមុខសញ្ញា ក្រុមលួងលោមបង្កើតទំនុកចិត្ត រហូតដល់ក្រុមដែលគេហៅថា “Killer” សម្រាប់ទាញយកប្រាក់ពីជនរងគ្រោះ។
ការកោសលវិច័យក៏បង្ហាញពីល្បិចឱ្យសាកល្បងវិនិយោគ Crypto ត្រឹម $500 មុនទាញឱ្យដាក់ប្រាក់កាន់តែច្រើន ព្រមទាំងសញ្ញានៃទំនាក់ទំនងឆ្លងដែនពាក់ព័ន្ធប្រទេសចំនួន៥ផងដែរ។
Fresh Ecclusive មានអត្ថបទវិភាគស៊ីជម្រៅមួយជុំវិញបញ្ហានេះ៖
ជនរងគ្រោះ មិនចាប់ផ្តើមដោយការផ្ទេរប្រាក់រាប់ម៉ឺនដុល្លារ ទៅឱ្យមនុស្សដែលខ្លួនមិនស្គាល់នោះទេ។ អ្វីៗអាចចាប់ផ្តើមពីការសន្ទនា ការរាប់អាន និងការបង្កើតទំនុកចិត្ត មុននឹងមានការណែនាំឱ្យវិនិយោគ Crypto។
ដំបូងអាចត្រឹមតែ $500 ហើយប្រព័ន្ធបង្ហាញថា ចំណេញ។ បន្ទាប់ពីជឿទុកចិត្ត ជនរងគ្រោះត្រូវបានទាញឱ្យដាក់ប្រាក់កាន់តែច្រើន ដែលតាម ACU ករណីខ្លះអាចឈានដល់ជាង $200,000។
នៅពេលចង់ដកប្រាក់ ជនរងគ្រោះអាចត្រូវបានទាមទារ «ពន្ធ» បន្ថែម មុននឹងត្រូវគេ Block ចោល និងបាត់បង់ប្រាក់ទាំងអស់។
ទំនាក់ទំនងដែលចាប់ផ្តើមពី “Friend” ពេលនេះ បានឈានដល់ដំណាក់កាលដែលបណ្តាញឆបោកហៅថា “Killer”។
*នេះមិនមែនគ្រាន់តែជាល្បិចមួយទេ ប៉ុន្តែជាប្រព័ន្ធ
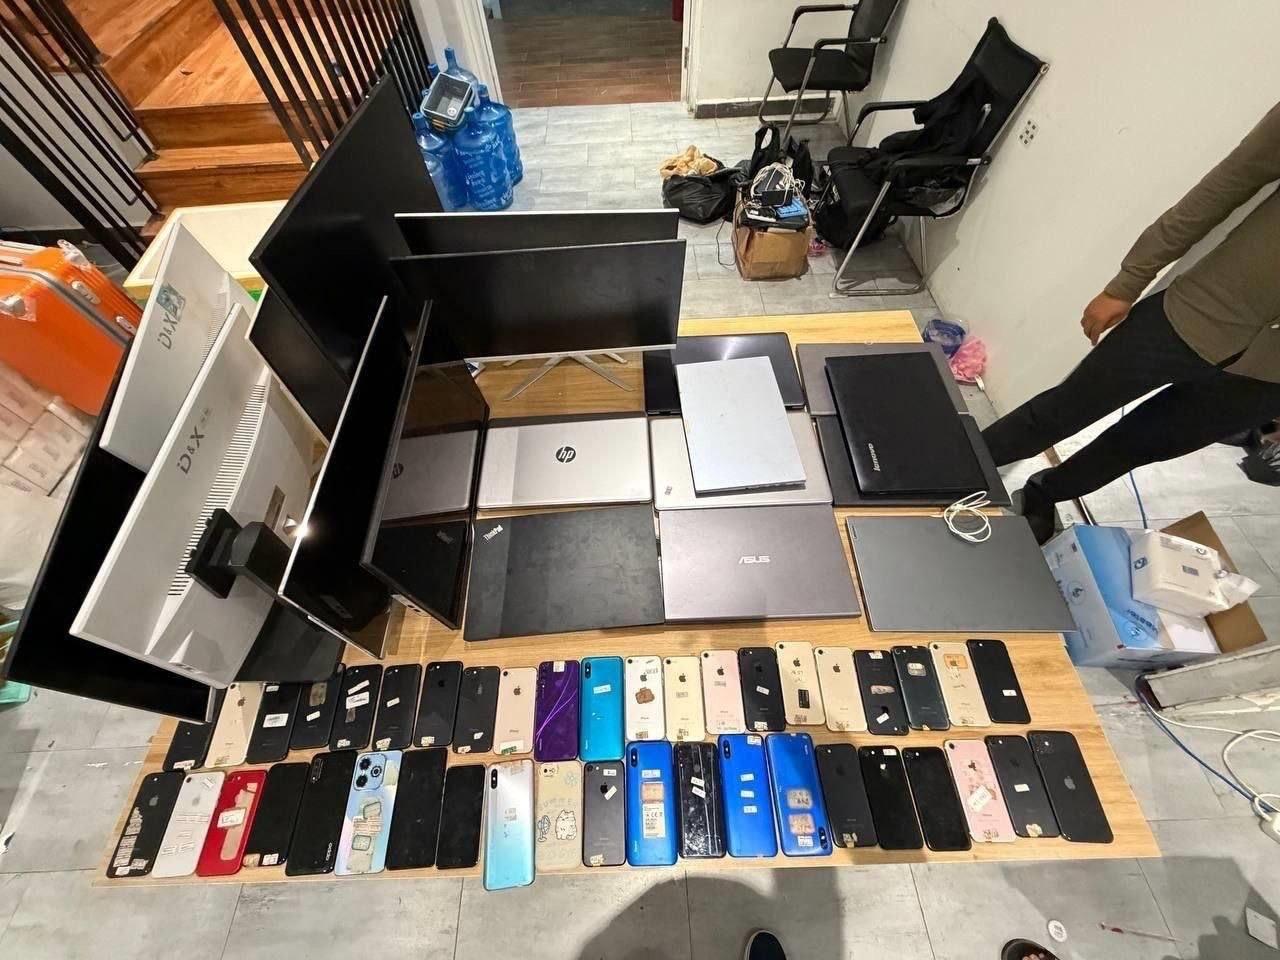
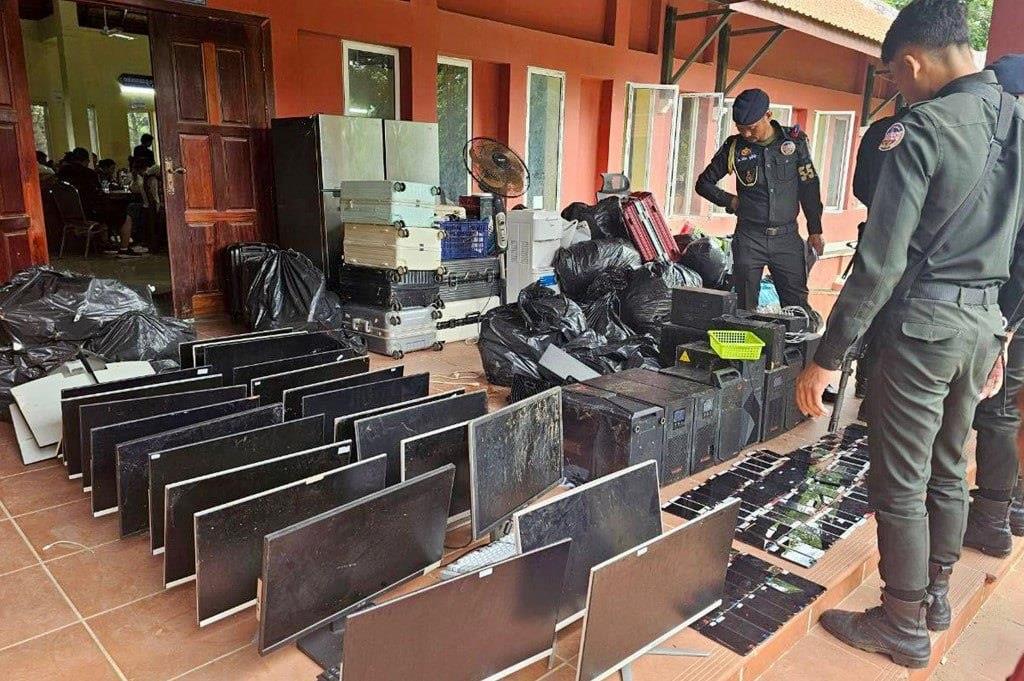
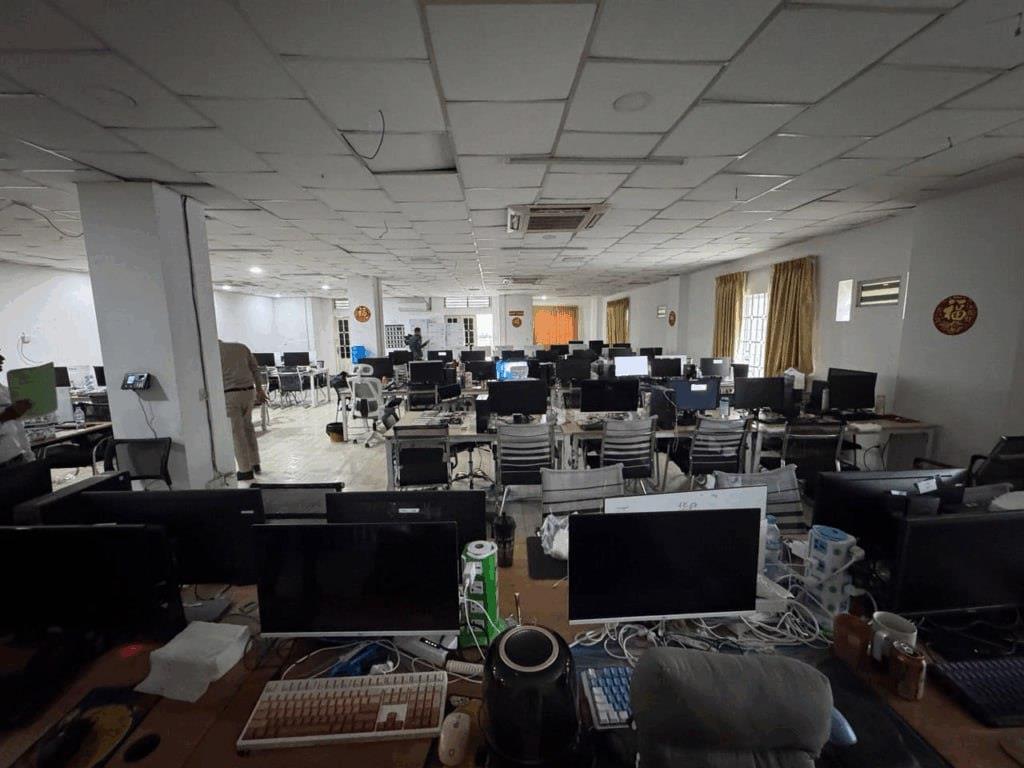
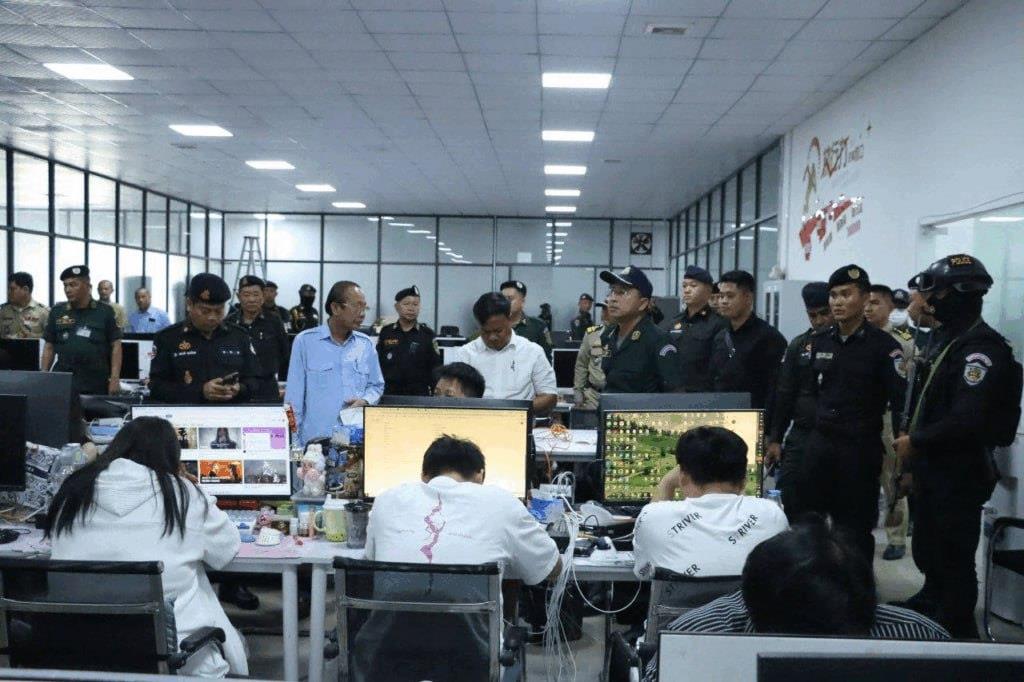
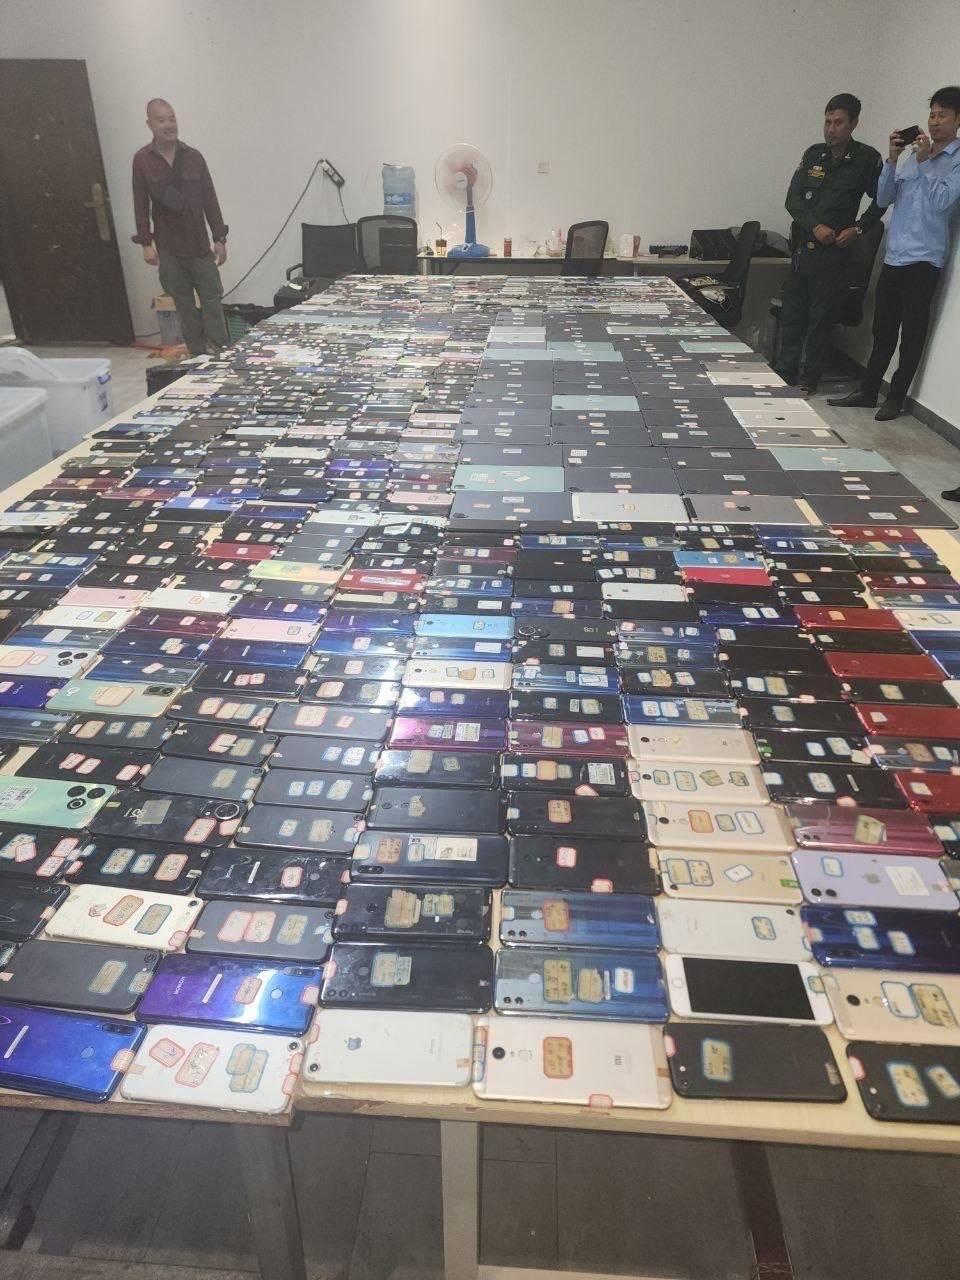
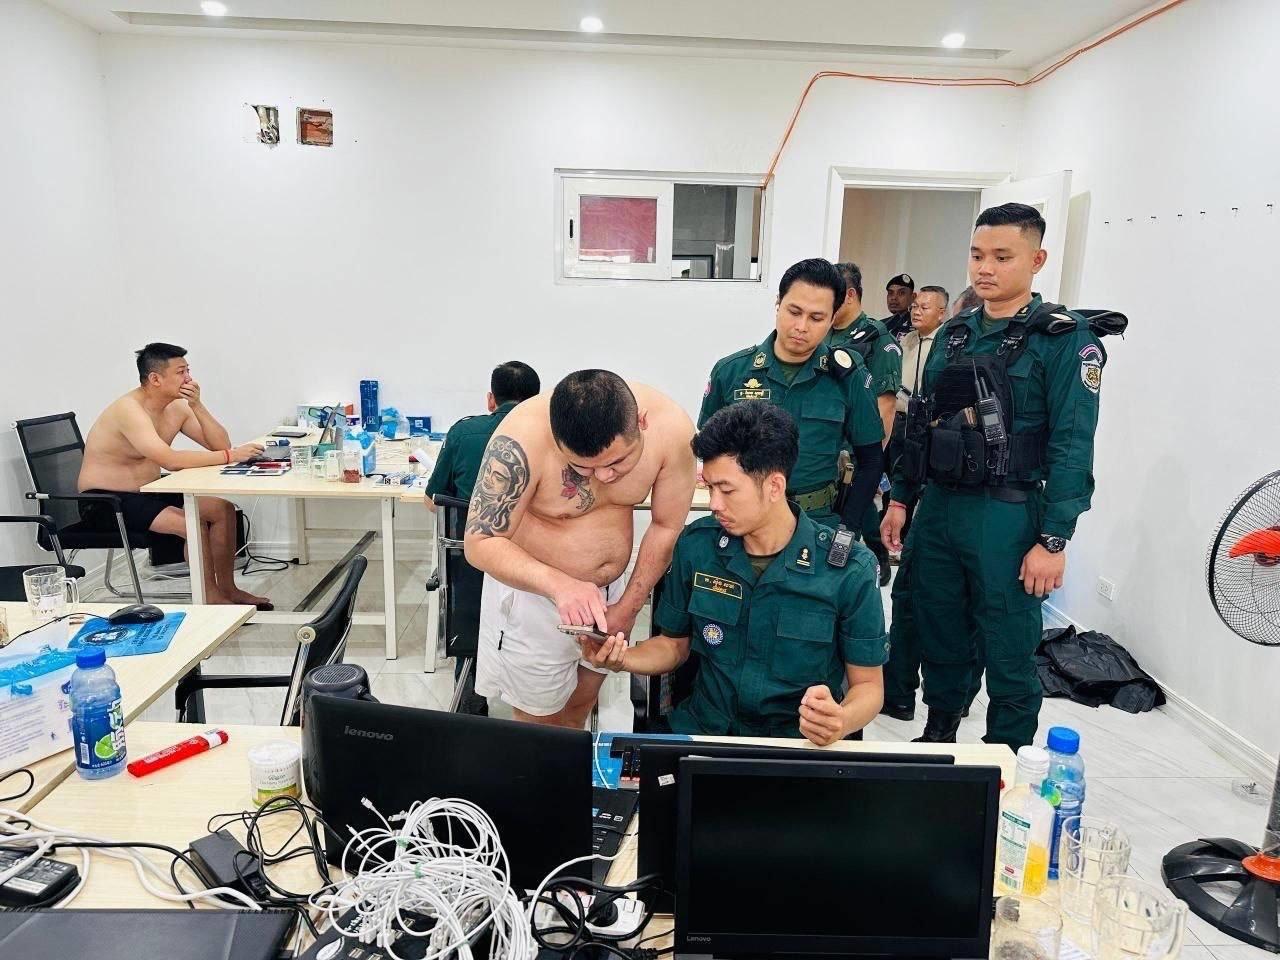
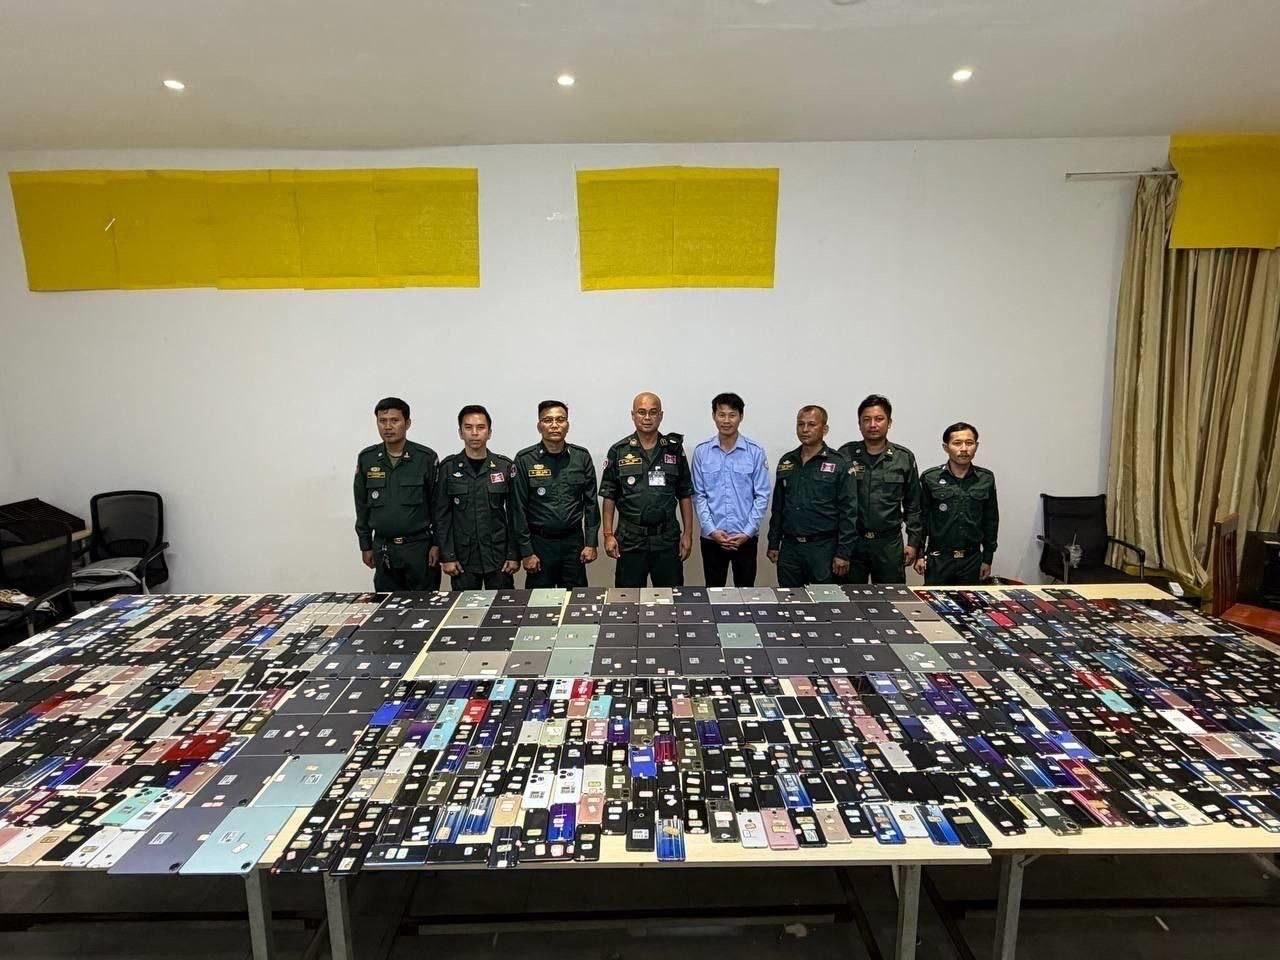
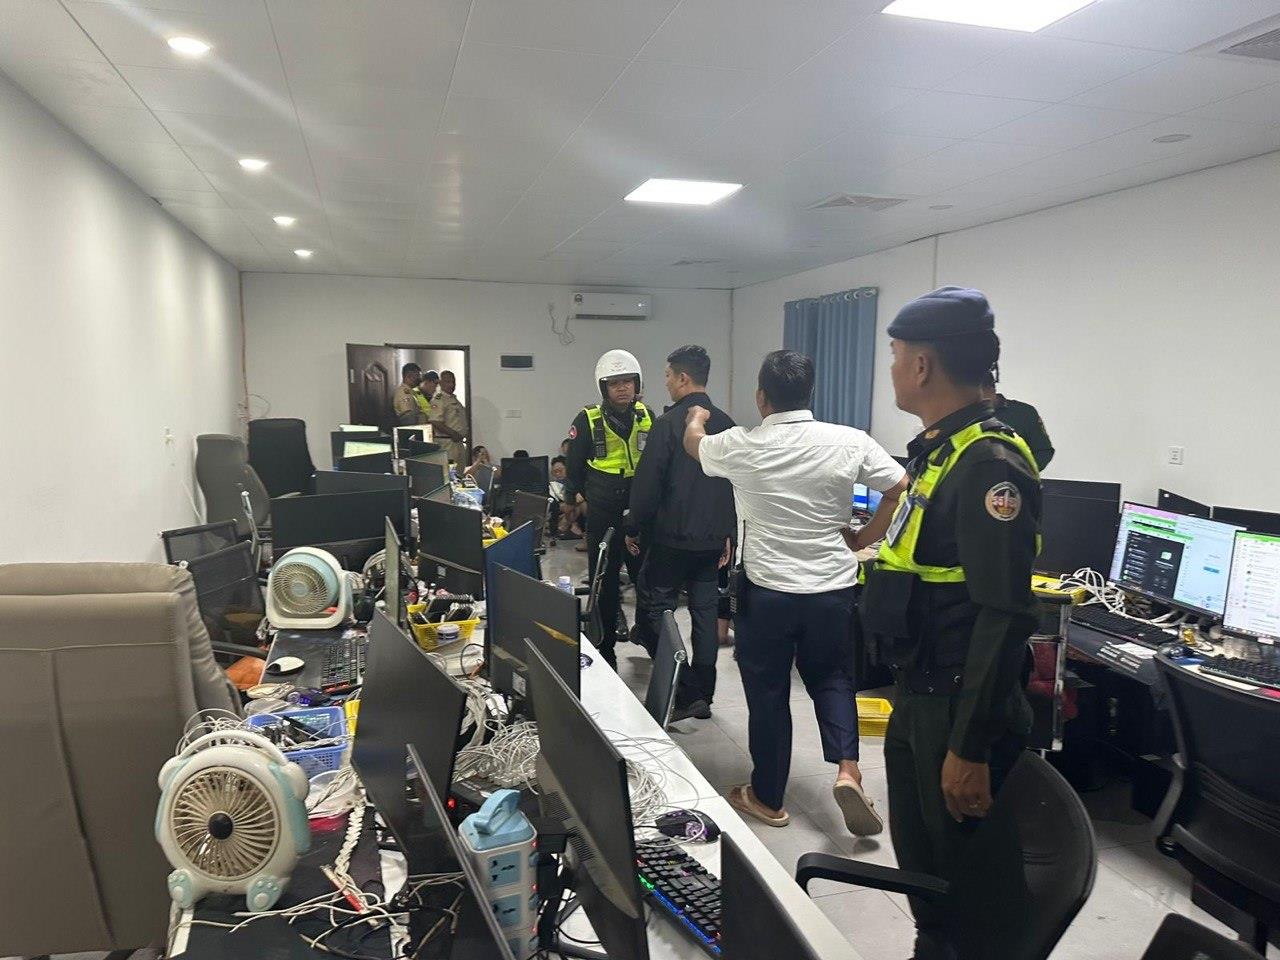
ការរកឃើញបឋមរបស់ ACU ពីការធ្វើកោសលវិច័យទូរស័ព្ទ កុំព្យូទ័រ និងស៊ីមទូរស័ព្ទ ពាក់ព័ន្ធនឹងសំណុំរឿង Online Scams ដែលមានជនត្រូវចោទ ២២នាក់ បានបង្ហាញអ្វីមួយដែលធំជាងការឆបោករវាងបុគ្គលម្នាក់ និងបុគ្គលម្នាក់ទៀត។
តាមរបាយការណ៍របស់ ACU ក្រុមនេះមានការបែងចែកតួនាទី៖ អ្នកស្វែងរកមុខសញ្ញា អ្នកលួងលោម អ្នកបង្កើត Account ក្លែងក្លាយ អ្នកបន្ទរ អ្នកណែនាំការវិនិយោគ និងក្រុមដែលទទួលមុខសញ្ញានៅដំណាក់កាលចុងក្រោយ។
ការរកឃើញនេះ ស្របនឹងរូបភាពធំដែលក្រុមប៉ូលីស INTERPOL កំពុងមើលឃើញនៅទូទាំងពិភពលោក។ របាយការណ៍ Global Financial Fraud Threat Assessment ឆ្នាំ២០២៦ ពិពណ៌នាថា បច្ចេកវិទ្យាតម្លៃទាប AI និងកិច្ចសហការរវាងបណ្តាញឧក្រិដ្ឋកម្ម កំពុងធ្វើឱ្យ អំពើឆបោក fraud ក្លាយជាប្រតិបត្តិការដែលអាចពង្រីកទំហំបានដូចឧស្សាហកម្ម។ អំពើឆបោកហិរញ្ញវត្ថុ ក៏កំពុងប្រសព្វជាមួយឧក្រិដ្ឋកម្មដែលមានប្រព័ន្ធរៀបចំ ការជួញដូរមនុស្ស និងឧក្រិដ្ឋកម្មតាមអ៊ីនធឺណិត ផងដែរ។
ដូច្នេះ សំណួរសំខាន់មិនមែនត្រឹមថា «តើជនរងគ្រោះត្រូវបានបោកយ៉ាងដូចម្តេច?» ទេ។ សំណួរធំជាងនេះគឺ៖ តើ Online Scam ត្រូវបានរៀបចំដំណើរការយ៉ាងដូចម្តេច ដើម្បីបម្លែងទំនុកចិត្តរបស់មនុស្ស ទៅជាប្រាក់?
*មុនបោកប្រាក់ ត្រូវរកមនុស្សដែលអាចបោកបានសិន
ការរកឃើញរបស់ ACU បង្ហាញថា ដំណើរការឆបោកមិនចាប់ផ្តើមពី Crypto ទេ ប៉ុន្តែចាប់ផ្តើមពី ការស្វែងរកមនុស្ស ដែលអាចក្លាយជាមុខសញ្ញា។
តាមរបាយការណ៍ ក្រុមឆបោកមានអនុក្រុមសម្រាប់ស្វែងរកមុខសញ្ញាតាម Facebook និង Google។ បន្ទាប់ពីរកឃើញ មុខសញ្ញាទាំងនោះត្រូវបានបញ្ជូនបន្តទៅក្រុមដែលមានតួនាទីបង្កើតទំនាក់ទំនង លួងលោម និងកសាងទំនុកចិត្ត។
អ្វីដែលគួរឱ្យចាប់អារម្មណ៍ គឺក្រុមឆបោក មិនចំណាយពេលស្មើគ្នាលើមនុស្សគ្រប់រូបនោះទេ។ តាម ACU ពួកគេមានវិធីវាយតម្លៃថា មុខសញ្ញាណាងាយជឿ និងគួរតាមបន្ត។ ចំណែកមុខសញ្ញាដែលមិនងាយជឿ ពួកគេអាចបោះបង់ ដើម្បីងាកទៅរកមុខសញ្ញាថ្មី។
នេះបង្ហាញថា សូម្បីតែពេលវេលារបស់អ្នកឆបោក ក៏ត្រូវបានគ្រប់គ្រងដូចជាធនធានមួយ ដើម្បីផ្តោតលើមនុស្ស ដែលពួកគេយល់ថា មានឱកាសទាញយកប្រាក់បានខ្ពស់។
ការរកឃើញនេះស្របនឹងការព្រមានរបស់ FBI ដែលចាត់ទុក ការស្វែងរក និងជ្រើសរើសមុខសញ្ញាដែលអាចក្លាយជាជនរងគ្រោះ ជាដំណាក់កាលដំបូងមួយនៃការឆបោកវិនិយោគ Crypto។ ក្រុមឆបោក អាចចាប់ផ្តើមទំនាក់ទំនងតាមបណ្តាញសង្គម ការផ្ញើសារ ឬមធ្យោបាយផ្សេងៗ ដើម្បីបង្កើតទំនាក់ទំនង មុននាំមុខសញ្ញាឆ្ពោះទៅរកការវិនិយោគក្លែងក្លាយ។
*ផលិតផលដំបូងដែល Scam លក់ មិនមែន Crypto ទេ គឺ «ទំនុកចិត្ត»
នេះប្រហែលជាចំណុចសំខាន់បំផុតមួយ ក្នុងការយល់ពី Online Scam ប្រភេទនេះ។ មុននឹងអាចទាញមនុស្សម្នាក់ឱ្យផ្ទេរប្រាក់ ក្រុមឆបោក ត្រូវធ្វើឱ្យមនុស្សនោះ ជឿទុកចិត្តជាមុនសិន។
តាមការរកឃើញរបស់ ACU ក្រុមឆបោកប្រើ Account ក្លែងក្លាយ ដែលបង្ហាញរូបភាពជីវិតអ្នកមាន ឬភាពជោគជ័យផ្នែកហិរញ្ញវត្ថុ។ Account ផ្សេងទៀត អាចចូល Comment បន្ទរ ដើម្បីបង្កើតអារម្មណ៍ថា មានមនុស្សជាច្រើនកំពុងវិនិយោគ និងរកប្រាក់ចំណេញបានពិតប្រាកដ។
ACU ក៏រកឃើញអត្ថបទណែនាំសម្រាប់ការលួងលោម ព្រមទាំងសារមួយចំនួនដែលមានលក្ខណៈពាក់ព័ន្ធនឹងការឆបោក តាមមនោសញ្ចេតនា ឬស្នេហា។ នេះបង្ហាញថា ទំនាក់ទំនងផ្ទាល់ខ្លួន អាចត្រូវបានប្រើជាឧបករណ៍ដើម្បីកាត់បន្ថយការសង្ស័យ និងបង្កើនទំនុកចិត្តរបស់មុខសញ្ញា។
បណ្តាញអនុវត្តច្បាប់ប្រឆាំងឧក្រិដ្ឋកម្មហិរញ្ញវត្ថុអាមេរិក (FinCEN) ហៅការឆបោកប្រភេទនេះថា ការឆបោកវិនិយោគលើទ្រព្យសកម្មឌីជីថល ដែលគេស្គាល់ផងដែរថា “Pig Butchering” ឬការចិញ្ចឹមជំនឿមុនកាប់យកប្រាក់, “Romance Baiting” ឬការប្រើស្នេហា និងមនោសញ្ចេតនាជានុយ និង “Cryptocurrency Confidence Schemes” ឬគម្រោងឆបោក ដែលបង្កើតទំនុកចិត្ត ដើម្បីទាញជនរងគ្រោះឱ្យវិនិយោគលើ Crypto។
FinCEN បញ្ជាក់ថា ឧក្រិដ្ឋជនអាចប្រើ អត្តសញ្ញាណក្លែងក្លាយ (fake personas) រួមជាមួយ បច្ចេកទេសបញ្ឆោតផ្លូវចិត្ត ដើម្បីបង្កើតទំនាក់ទំនង និងទំនុកចិត្ត មុននឹងណែនាំជនរងគ្រោះទៅរកឱកាសវិនិយោគក្លែងក្លាយ។
នេះមានន័យថា «ស្នេហា» ឬ «មិត្តភាព» ដែលក្រុមឆបោកបង្កើតឡើង មិនមែនជាគោលដៅចុងក្រោយទេ។ វាជាមធ្យោបាយធ្វើឱ្យមុខសញ្ញា ទម្លាក់ការប្រុងប្រយ័ត្ន និងហ៊ានប្រគល់ប្រាក់ទៅឱ្យមនុស្ស ឬប្រព័ន្ធដែលខ្លួនជឿទុកចិត្ត។
សម្រាប់ Scam ប្រភេទនេះ Crypto អាចជាកន្លែងដែលប្រាក់ចូល ប៉ុន្តែ «ទំនុកចិត្ត» គឺជាច្រកដែលនាំជនរងគ្រោះ ចូលទៅមុន។ ដូច្នេះ ស្នេហា ឬមិត្តភាព នឹងក្លាយជាស្ពានពីអារម្មណ៍ ទៅរកការបាត់បង់ផ្នែកហិរញ្ញវត្ថុ។
*ហេតុអ្វីឱ្យសាក $500 ហើយបង្ហាញថាចំណេញ?
នេះជាចំណុចដែលការរកឃើញរបស់ ACU ជួយឱ្យយើងមើលឃើញ psychology របស់ scam។ តាម ACU ជនរងគ្រោះអាចត្រូវបានផ្តល់ប្រាក់ប្រមាណ $500 សម្រាប់សាកល្បងវិនិយោគ។ ប្រព័ន្ធបង្ហាញថា ការវិនិយោគនោះបានចំណេញ។
ហេតុអ្វីអ្នកឆបោកមិនយកប្រាក់ភ្លាម? ព្រោះគោលដៅធំជាងនេះគឺធ្វើឱ្យជនរងគ្រោះ ជឿលើប្រព័ន្ធ។
បើការណែនាំលើកទី១ហាក់ដូចជាត្រឹមត្រូវ ហើយលើកទី២ក៏ចំណេញទៀត ជនរងគ្រោះអាចចាប់ផ្តើមគិតថា អ្នកណែនាំ ពិតជាចេះវិនិយោគ។
FBI រាយការណ៍ថា ក្នុង scam ប្រភេទនេះ ជនរងគ្រោះត្រូវបាននាំទៅកាន់ «វេទិកា ឬកម្មវិធីវិនិយោគក្លែងក្លាយ» fake investment platforms ហើយត្រូវបានបង្ហាញ ប្រាក់ចំណេញក្លែងក្លាយ ដើម្បីលើកទឹកចិត្តឱ្យដាក់ប្រាក់កាន់តែច្រើន។ របាយការណ៍ IC3 របស់ FBI ឆ្នាំ២០២៥ បានកត់ត្រាការខាតបង់ពីការបោកប្រាស់ក្នុងការវិនិយោគលើរូបិយប័ណ្ណគ្រីបតូ នៅសហរដ្ឋអាមេរិកចំនួនប្រមាណ $7.2 ពាន់លាន ក្នុងឆ្នាំ២០២៥។ ដូច្នេះ $500 មិនមែនគ្រាន់តែជាការវិនិយោគសាកល្បងទេ។ វាអាចដើរតួនាទីជា ឧបករណ៍បង្កើតជំនឿសិន មុនពេលគិតថាប្រាក់ពិត និងធំជាងនេះ នឹងចូលមកដល់។
*ពី $500 ទៅ “Killer”៖ បង្កើនទំនុកចិត្ត មុនបង្កើនទំហំប្រាក់
នៅពេលជនរងគ្រោះ ចាប់ផ្តើមជឿ ក្រុមឆបោកនឹងជំរុញឱ្យដាក់ប្រាក់ផ្ទាល់ខ្លួនកាន់តែច្រើន។ តាម ACU អ្នកខ្លះអាចដាក់ប្រាក់រហូតដល់ជាង $200,000 ខណៈប្រព័ន្ធដែលក្រុមឆបោកគ្រប់គ្រងបង្ហាញលទ្ធផល ធ្វើឱ្យការវិនិយោគមើលទៅទទួលបានចំណេញ។
នៅពេលប្រាក់កើនដល់កម្រិត ដែលក្រុមឆបោកចង់បាន វាឈានទៅដំណាក់កាលដែល ACU រាយការណ៍ថាក្រុមនេះហៅថា “Killer”។ ជនរងគ្រោះ ដែលចង់ដកប្រាក់ អាចត្រូវបានទាមទារឱ្យបង់ «ពន្ធ» បន្ថែម។ ឧទាហរណ៍ បើបានដាក់ $200,000 អាចត្រូវទាមទារ $20,000 ទៀត មុននឹងត្រូវគេ Block និងបាត់បង់ប្រាក់ទាំងអស់។
នេះជាលំនាំដែលគេហៅថា “Pig Butchering”៖ មិនប្រញាប់យកប្រាក់ពីដំបូងទេ ប៉ុន្តែកសាងទំនុកចិត្ត បង្កើនទំហំវិនិយោគ ហើយយកប្រាក់នៅចុងក្រោយ។
ទំហំនៃបញ្ហានេះមិនតូចទេ។ FinCEN រាយការណ៍នៅខែកញ្ញា ឆ្នាំ២០២៦ថា បានរកឃើញសកម្មភាពហិរញ្ញវត្ថុប្រមាណ $12.7 ពាន់លាន ពាក់ព័ន្ធនឹងការសង្ស័យថាជាការឆបោកវិនិ
*ពី Scam Center មួយទៅបណ្តាញឆ្លងដែន
ការកោសលវិច័យរបស់ ACU ក៏បង្ហាញសញ្ញានៃទំនាក់ទំនងឆ្លងដែន ដោយរកឃើញលេខទូរស័ព្ទពាក់ព័ន្ធនឹងអាល្លឺម៉ង់ អាមេរិក ចិន តៃវ៉ាន់ និងវៀតណាម។ ទោះយ៉ាងណា ការរកឃើញលេខទាំងនេះ មិនទាន់បញ្ជាក់ថាម្ចាស់លេខទាំងអស់ជាជនរងគ្រោះ ឬមានសញ្ជាតិរបស់ប្រទេសទាំងនោះទេ ហើយត្រូវការការស៊ើបអង្កេតបន្ថែម។
រូបភាពធំពី INTERPOL បង្ហាញថា Online Scam ជាបញ្ហាឆ្លងដែន។ ក្នុងប្រតិបត្តិការ Operation First Light 2026 ប្រទេស និងដែនដីចំនួន៩៧ បានចូលរួមប្រតិបត្តិការ ដែលនាំឱ្យមានការចាប់ខ្លួនមនុស្ស 5,811 នាក់, ទប់ស្កាត់ទ្រព្យខុសច្បាប់ប្រមាណ $293 លាន និងកំណត់អត្តសញ្ញាណជនរងគ្រោះជាង 142,000 នាក់។
បញ្ហាគឺ ខ្សែសង្វាក់នៃបទល្មើសអាចស្ថិតនៅប្រទេសផ្សេងៗគ្នា៖ ជនរងគ្រោះនៅប្រទេសមួយ អ្នកឆបោកនៅប្រទេសមួយទៀត ហើយប្រាក់អាចឆ្លងកាត់ Crypto Wallet និងប្រព័ន្ធហិរញ្ញវត្ថុជាច្រើន មុនទៅដល់អ្នកទទួលចុងក្រោយ។
ហេតុនេះ ការបិទ Scam Center មួយ មិនចាំបាច់មានន័យថា បណ្តាញទាំងមូលត្រូវបានបំបែកនោះទេ។ ការស៊ើបអង្កេតត្រូវបន្ត “ការតាមដានលំហូរប្រាក់ ដើម្បីរកអ្នកទទួលផល អ្នកសម្របសម្រួល និងមេខ្លោងនៅពីក្រោយបណ្តាញ។
សេចក្តីសន្និដ្ឋាន៖ បិទ Scam Center មិនទាន់ស្មើនឹងបំបែក Scam Network
ការធ្វើកោសលវិច័យរបស់ ACU បង្ហាញលើសពីឧបករណ៍ដែលត្រូវបានរឹបអូស។ ភស្តុតាងឌីជីថលបានជួយបើកឱ្យឃើញខ្សែសង្វាក់នៃការឆបោក៖ រកមុខសញ្ញា → វាយតម្លៃ → បង្កើតទំនុកចិត្ត → ទាញឱ្យវិនិយោគ → បង្កើនទំហំប្រាក់ → “Killer” → យកប្រាក់។
ប៉ុន្តែការយល់ពីល្បិចនេះ គឺជាផ្នែកមួយប៉ុណ្ណោះ។ សំណួរសំខាន់បន្ទាប់គឺ៖ អ្នកណាបញ្ជា? ប្រាក់ទៅណា? ហើយអ្នកណាជាអ្នកទទួលផលចុងក្រោយ?
ហេតុនេះ ការបិទ Scam Center និងចាប់ខ្លួនអ្នកប្រតិបត្តិ គឺសំខាន់ ប៉ុន្តែការបំបែកបណ្តាញទាំងមូល ត្រូវបន្តពី ពីការធ្វើកោសលវិច័យឌីជីថល ទៅការតាមដានលំហូរប្រាក់ និងមេខ្លោង ព្រមទាំងត្រូវការកិច្ចសហប្រតិបត្តិការឆ្លងដែន៕